Khi hoạt động kinh doanh ngày càng phân tán, từ trụ sở chính đến văn phòng đại diện, cửa hàng, kho hàng và cơ sở sản xuất, mỗi điểm kết nối mạng đều có thể trở thành một mắt xích tiềm ẩn rủi ro an ninh mạng. Trong khi nguồn lực CNTT tại các chi nhánh nhỏ thường hạn chế, yêu cầu bảo vệ dữ liệu và duy trì an toàn cho toàn bộ hệ thống ngày càng cao. Đây cũng là lý do các giải pháp bảo mật tập trung trên nền tảng đám mây đang được quan tâm, trong đó có dịch vụ FortiLink SASE vừa được Fortinet giới thiệu.
MỞ RỘNG MẠNG LƯỚI, MỞ RỘNG PHẠM VI RỦI RO
Chuyển đổi số giúp doanh nghiệp mở rộng hoạt động, kết nối nhân sự và quản lý công việc trên nhiều địa điểm. Một hệ thống bán lẻ có thể vận hành hàng chục cửa hàng; doanh nghiệp logistics kết nối kho bãi, trung tâm điều phối và các điểm giao nhận; doanh nghiệp sản xuất duy trì mạng lưới nhà máy, văn phòng và cơ sở phụ trợ ở nhiều địa phương. Cùng với đó là hàng loạt thiết bị được kết nối vào mạng nội bộ, từ máy tính, máy in, camera giám sát đến các thiết bị Internet vạn vật (IoT).
Sự kết nối này đem lại hiệu quả vận hành nhưng cũng làm thay đổi phạm vi cần bảo vệ. Nếu trước đây hệ thống CNTT tập trung chủ yếu tại trụ sở, nay dữ liệu và hoạt động truy cập có thể phát sinh từ nhiều địa điểm với điều kiện hạ tầng khác nhau. Một chi nhánh nhỏ, một kho hàng ở xa hay một cửa hàng không có nhân sự kỹ thuật chuyên trách vẫn có thể trở thành điểm tiếp cận mạng lưới của doanh nghiệp.
Đáng lưu ý, không phải thiết bị nào cũng có thể cài đặt phần mềm bảo mật đầu cuối. Máy in, camera và nhiều thiết bị IoT thường hoạt động với cấu hình riêng, không hỗ trợ các tác nhân bảo mật truyền thống. Trong khi đó, việc triển khai tường lửa chuyên dụng tại từng địa điểm đòi hỏi chi phí đầu tư, bảo trì và nhân lực vận hành. Với doanh nghiệp có nhiều cơ sở quy mô nhỏ, đây là bài toán không dễ giải quyết.
Những cảnh báo an ninh mạng quốc tế gần đây cho thấy rủi ro từ các thiết bị kết nối và hệ thống biên không thể xem nhẹ. Báo cáo Bức tranh mối đe dọa an ninh mạng năm 2026 của Cơ quan An ninh mạng Liên minh châu Âu (ENISA) cho biết, trong các sự kiện được cơ quan này phân tích trong năm 2025, mã độc tống tiền (ransomware) chiếm 40%, các vụ rò rỉ dữ liệu chiếm 31%. Báo cáo cũng ghi nhận hơn 48.000 lỗ hổng bảo mật mới được công bố trong năm 2025, tăng 22% so với năm trước.
Một cảnh báo khác từ Trung tâm An ninh mạng quốc gia Anh (NCSC) nhấn mạnh nguy cơ từ các hệ thống và thiết bị biên kết nối Internet nhưng không được bảo vệ hoặc cấu hình đúng cách. Những thiết bị này có thể trở thành mục tiêu tấn công, ảnh hưởng đến khả năng vận hành của tổ chức.
Các số liệu và cảnh báo trên cho thấy bảo mật không chỉ là câu chuyện của máy chủ hay máy tính nhân viên. Khi hệ thống kinh doanh ngày càng dựa vào kết nối mạng, những thiết bị tưởng như ít quan trọng tại các địa điểm nhỏ cũng cần được đưa vào phạm vi quản lý an ninh mạng.
SASE VÀ HƯỚNG TIẾP CẬN BẢO MẬT TẬP TRUNG
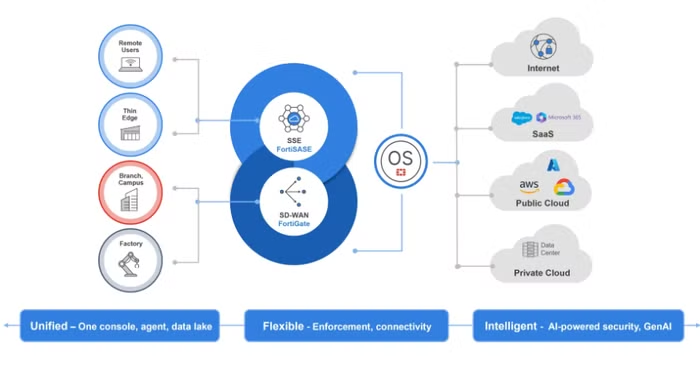
Trước yêu cầu bảo vệ một hệ thống mạng ngày càng phân tán, mô hình SASE (Secure Access Service Edge – dịch vụ truy cập an toàn tại biên mạng) là một trong những hướng tiếp cận được các doanh nghiệp quan tâm. Thay vì phụ thuộc hoàn toàn vào thiết bị bảo mật đặt tại từng địa điểm, mô hình này kết hợp năng lực mạng và bảo mật trên nền tảng đám mây, cho phép kiểm soát hoạt động truy cập và lưu lượng mạng từ một hệ thống quản trị tập trung.
Theo hướng tiếp cận đó, Fortinet vừa công bố dịch vụ FortiLink SASE, mở rộng khả năng bảo vệ của nền tảng FortiSASE đến các văn phòng chi nhánh nhỏ, cơ sở ở xa và những địa điểm có mô hình vận hành phân tán.
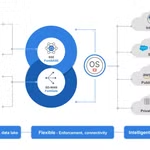
Cụ thể, dịch vụ kết nối mạng cục bộ (LAN) với FortiSASE thông qua các điểm truy cập Wi-Fi và thiết bị chuyển mạch Ethernet được Fortinet hỗ trợ. Lưu lượng mạng từ các thiết bị có dây và không dây được đưa vào hệ thống để kiểm tra, thực thi chính sách bảo mật và quản lý tập trung. Theo nhà cung cấp, doanh nghiệp không cần triển khai tường lửa FortiGate tại từng địa điểm như cách tổ chức hạ tầng bảo mật truyền thống.
Một điểm đáng chú ý là giải pháp hướng đến cả những thiết bị không thể cài đặt phần mềm FortiClient. Thay vì yêu cầu cài đặt tác nhân bảo mật trên từng thiết bị, doanh nghiệp có thể mở rộng phạm vi kiểm soát thông qua kết nối mạng. Điều này đặc biệt phù hợp với các môi trường có nhiều thiết bị chuyên dụng như camera, máy in và thiết bị IoT.
FortiLink SASE cũng cho phép quản lý các thiết bị mạng được hỗ trợ và chính sách bảo mật thông qua một bảng điều khiển duy nhất. Với doanh nghiệp có nhiều chi nhánh, việc tập trung hóa quản trị có thể giảm tình trạng phải theo dõi nhiều hệ thống riêng biệt, đồng thời hỗ trợ duy trì chính sách bảo vệ nhất quán giữa các địa điểm.
Ông Anthony James, Phó Chủ tịch cấp cao phụ trách Tiếp thị tại Fortinet, cho biết các tổ chức cần sự linh hoạt trong bảo vệ những chi nhánh phân tán, đặc biệt tại những nơi việc triển khai hạ tầng bảo mật chuyên dụng hoặc cài đặt phần mềm bảo mật không khả thi. Việc mở rộng FortiSASE đến mạng cục bộ nhằm giúp doanh nghiệp bảo vệ người dùng và thiết bị, đồng thời duy trì khả năng kiểm soát tập trung.
Về phía doanh nghiệp, lựa chọn giải pháp bảo mật không chỉ phụ thuộc vào công nghệ mà còn cần được cân nhắc trên cơ sở quy mô mạng lưới, đặc điểm thiết bị, yêu cầu bảo vệ dữ liệu và nguồn lực vận hành. Mô hình quản trị tập trung trên nền tảng đám mây có thể giảm nhu cầu đầu tư thiết bị riêng tại từng chi nhánh, nhưng vẫn cần xem xét khả năng tương thích của hạ tầng mạng, chất lượng kết nối và cách tổ chức giám sát, ứng phó sự cố.
Khi mạng lưới kinh doanh ngày càng mở rộng, bảo mật tại các điểm nhỏ không còn là công việc phụ trợ của bộ phận CNTT. Đó là một phần trong quản trị rủi ro và duy trì hoạt động liên tục của doanh nghiệp. Việc kiểm soát đồng bộ từ trụ sở đến từng chi nhánh, cửa hàng hay cơ sở ở xa vì thế cần được tính đến ngay trong quá trình thiết kế và mở rộng hạ tầng số.